La gestion des incidents ne relève jamais de la seule responsabilité d'un service
Trackforce
23 septembre 2026 · 10 min de lecture
Un incident de sécurité reste rarement l'affaire exclusive des équipes de sécurité. Dès qu'il implique une personne, une somme d'argent, un équipement ou une autorité de régulation, il devient également le problème de quelqu'un d'autre. L'identité de cette personne et la rapidité avec laquelle elle doit en être informée varient en fonction de l'activité de votre organisation et de son lieu d'implantation.
C'est le principe sur lequel repose notre nouvel outil de planification, « The Cross-Functional Incident Workbook », qui guide les responsables de la sécurité à travers six services (RH, informatique, juridique, gestion des risques, services généraux et santé et sécurité) et définit clairement les responsabilités de chacun lorsqu'un incident touche plusieurs services. Les fiches de travail sont conçues pour s'adapter à votre organisation, mais la nature du problème varie en fonction de votre secteur d'activité. Voici à quoi cela ressemble dans quelques-uns d'entre eux.
Points clés à retenir
- Les incidents relèvent rarement de la seule compétence des services de sécurité.
Dès qu’il s’agit d’une personne, d’argent, de matériel ou d’un organisme de réglementation, d’autres services prennent en charge une partie de la gestion de la situation. - Le secteur modifie les modalités de transmission de l'information.
Les contraintes liées à la conformité, à la production, à l'image de marque et aux archives publiques déterminent qui doit être informé et dans quels délais. - Les sous-traitants suivent une procédure différente.
Les incidents impliquant des fournisseurs et des sous-traitants doivent faire l'objet d'une procédure de réponse écrite spécifique dans chaque secteur d'activité. - Citez un rôle, pas un service.
C'est le fait d'attribuer un responsable spécifique à chaque étape qui permet à un plan de fonctionner même sous pression. - Transformez le plan en règles de routage.
TrackTik permet d'acheminer automatiquement chaque type d'incident vers les personnes compétentes ; le plan définit ainsi le parcours des incidents.
Finance : quand un incident est également un cas de non-conformité
Dans le secteur des services financiers, un incident de sécurité physique peut entraîner une série de démarches administratives bien avant même que le rapport initial ne soit rédigé. Une anomalie liée à l’accès par badge dans une agence, la perte d’un appareil appartenant à une personne ayant accès à des comptes, ou encore une enquête sur un vol dans la salle de pause qui touche au dossier d’un employé : tous ces événements impliquent des obligations de documentation dont les équipes de sécurité ne sont pas responsables, mais qu’elles déclenchent néanmoins.
Les données de cartes bancaires et les environnements de paiement font encore monter les enjeux. Si un incident physique touche une zone où sont traitées ou stockées les données des titulaires de cartes, vérifiez si les exigences de la norme PCI DSS s'appliquent avant que votre équipe ne parte du principe que l'incident reste purement physique. Il en va de même pour tout incident impliquant des identifiants d'accès liés à des systèmes financiers : les services informatiques et de conformité doivent en être informés dans l'heure qui suit, et non pas dans le cadre du résumé hebdomadaire.
Industrie manufacturière : quand un incident entraîne l'arrêt de la production
Dans une usine, la gestion des incidents doit composer avec le calendrier de production, et chaque heure pendant laquelle un incident reste sans solution peut entraîner un coût qui se répercute sur la production plutôt que dans un procès-verbal de police. Un sous-traitant dont l’accès aurait dû prendre fin avec son bon de travail, un incident de sécurité sur le site de production, un vol de matériaux ou de produits finis : chacun de ces incidents relève d’un responsable différent selon qu’il concerne les effectifs, le rendement ou la chaîne d’approvisionnement.
Les fabricants qui acheminent des marchandises au-delà des frontières sont également soumis à des obligations en matière de conformité commerciale. Lorsqu'un incident touche à la sécurité de la chaîne d'approvisionnement ou aux contrôles à l'importation et à l'exportation, il convient de vérifier si les obligations C-TPAT s'appliquent, plutôt que de partir du principe qu'elles ne s'appliquent pas. Il s'agit là d'un des cas les plus évidents où les services juridiques et de conformité doivent être associés dès le début de la gestion de l'incident, et non a posteriori.
Commerce de détail : quand un incident met également la marque en difficulté
La gestion des incidents dans le secteur de la grande distribution doit tenir compte de deux publics que la plupart des autres secteurs d’activité n’ont pas à gérer à la même échelle : le grand public et les médias. Une enquête sur des pertes de stock, un incident de violence au travail dans la surface de vente ou un accident impliquant un client impliquent chacun leur propre processus interne de relais d’information, mais le secteur de la grande distribution ajoute une dimension supplémentaire : les services de communication et de relations publiques doivent être informés suffisamment tôt pour prendre les devants plutôt que de se contenter de réagir à un événement.
Les enseignes disposant de plusieurs sites sont également confrontées à une variante de la question du « co-emploi » qui se présente différemment d'un site à l'autre : des agents de sécurité sous contrat dans un site, des salariés dans un autre, et du personnel saisonnier partout. L'exercice RACI proposé dans le cahier d'exercices est conçu précisément pour ce type de variation, où un même type d'incident peut avoir un responsable différent selon le site où il s'est produit.
Gestion immobilière : lorsqu'un incident touche plusieurs parties prenantes à la fois
Un simple incident survenant dans un bien immobilier géré — une alerte incendie, une intrusion, un accident dans un espace commun — peut impliquer à la fois le propriétaire, le locataire, un prestataire et engager la responsabilité de la société de gestion elle-même. Les équipes chargées des installations et de la gestion des risques dans ce secteur ont besoin de données sur les incidents suffisamment précises pour distinguer un simple problème d'entretien d'un événement susceptible de donner lieu à une réclamation.
L'accès des prestataires et des sous-traitants est un sujet récurrent dans la gestion des incidents liés à l'immobilier. Le badge d'un agent d'entretien, l'affectation d'un agent de sécurité à un poste, l'accès d'une équipe de nettoyage à un immeuble : chacun de ces cas suit une procédure de révocation différente, et chacun nécessite la désignation d'un responsable avant que l'incident ne se produise, et non pendant celui-ci.
Santé : lorsque l'incident concerne des patients et le personnel soignant
Dans les hôpitaux et les cliniques, un incident de sécurité reste rarement longtemps une simple question de sécurité. Un patient ou un visiteur agressif, une alerte relative à la sécurité des patients, un vol de substances soumises à contrôle ou un incident de violence au travail impliquant le personnel soignant peuvent mobiliser simultanément la direction des soins infirmiers, le service de conformité, les ressources humaines et le service des risques, souvent en l'espace de quelques minutes.
La confidentialité des patients ajoute une contrainte supplémentaire, car la documentation relative à un incident peut contenir des informations médicales protégées qui déterminent qui peut consulter le rapport et comment celui-ci est partagé. Les normes d’accréditation en matière de prévention de la violence au travail confèrent également au compte-rendu de l’intervention autant d’importance qu’à l’intervention elle-même. Notre « Guide interfonctionnel de gestion des incidents pour les hôpitaux » adapte cette même approche RACI aux services infirmiers, à la conformité et aux autres services concernés par un incident hospitalier, tandis que la note d’information sur la prévention de la violence au travail en milieu hospitalier aborde l’aspect préventif.
Secteur public : quand un incident devient une information d'intérêt public
Les organismes gouvernementaux et du secteur public sont confrontés à chacune des difficultés mentionnées ci-dessus, auxquelles s’ajoute une obligation en matière d’archivage et de transparence à laquelle la plupart des organisations privées ne sont pas soumises de la même manière. Un rapport d’incident peut faire l’objet d’une demande d’accès aux documents publics, ce qui modifie la nature des informations à consigner et la manière de le faire. L’intervention des services juridiques et de conformité n’est pas facultative dans ce contexte, et le relais doit souvent avoir lieu plus tôt que dans d’autres secteurs, car les délais de signalement et de divulgation publique peuvent s’écouler en parallèle.
La coordination interinstitutionnelle ajoute une couche supplémentaire. Un incident de sécurité survenant dans un lieu public peut nécessiter d’être transmis simultanément au service des installations, au bureau de gestion des risques et à un organisme externe. L’importance accordée par le manuel à la désignation d’un rôle spécifique (et non pas simplement d’un service) s’avère particulièrement utile dans ce contexte, car les organisations du secteur public comptent souvent davantage d’échelons entre le moment où « le service de sécurité a détecté l’incident » et celui où « la bonne personne en est informée ».
Le schéma qui se retrouve partout
Dans tous les secteurs d’activité, le même écart revient sans cesse : les incidents impliquant des sous-traitants ou des fournisseurs suivent un parcours différent de celui d’un incident similaire impliquant un salarié, et la plupart des organisations n’ont pas formalisé ce parcours. La désactivation d’un badge, le statut de la vérification des antécédents et les clauses contractuelles déterminent tous qui est responsable de la réponse, même lorsque l’incident lui-même semble identique sur le papier. Cela vaut aussi bien pour une agence bancaire, un centre de distribution, un magasin de détail, un immeuble géré par un prestataire ou un établissement public.
L'autre constante est la suivante : il est plus facile de repérer cette lacune sur le papier qu'en plein cœur d'un incident réel. C'est précisément pour cette raison que ce cahier d'exercices existe.
Un modèle RACI de base pour les incidents interfonctionnels courants
Un tableau RACI précise qui est « responsable » (Responsible), « redevable » (Accountable), « consulté » (Consulted) et « informé » (Informed) à chaque étape d'une intervention. Chaque organisation le remplit différemment, ce qui est d'ailleurs l'intérêt de ce guide pratique, mais voici comment les responsabilités sont généralement réparties pour cinq types d'incidents qui concernent plusieurs services, tant pour les équipes de sécurité d'entreprise que pour les prestataires de services de sécurité.
| Type d'incident | Responsable | Responsable | Consulté | Informé |
|---|---|---|---|---|
| Violence au travail | Sécurité | Directeur de la sécurité | Ressources humaines, Service juridique | Installations, santé et sécurité |
| Appareil perdu ou volé disposant d'un accès au système | IL | Responsable de la sécurité des systèmes d'information (RSSI) ou directeur informatique | Sécurité, Juridique | Ressources humaines, Conformité |
| L'accès du prestataire n'a pas été révoqué | Équipements | Responsable des installations | Sécurité, Achats | Informatique, Juridique |
| Accident du travail sur le chantier | Santé et sécurité | Responsable EHS | Ressources humaines, service juridique, gestion des risques | Sécurité, Installations |
| Vol de matériel ou de stock | Sécurité | Directeur de la sécurité | Risques, Aspects juridiques | Finances, Opérations |
Considérez ces éléments comme des points de départ pour la discussion plutôt que comme des règles. C'est votre organigramme, vos contrats et vos autorités de régulation qui déterminent la réponse finale.
Transformer le plan en règles de routage
Une matrice RACI n'est utile que si les bonnes personnes sont effectivement informées de l'incident à temps. Trackforce a développé TrackTik pour que le plan devienne le fil conducteur de la gestion des incidents.
- Un formulaire pour chaque type d'incident. Le système de signalement des incidents de sécurité TrackTik prend en charge des formulaires d'incident personnalisables et des niveaux de gravité, ce qui permet à un rapport sur un cas de violence au travail de fournir d'emblée toutes les informations requises par les services des ressources humaines et juridique.
- Notifications automatiques. Des alertes par e-mail ou SMS sont envoyées aux personnes concernées, et les problèmes peuvent être transmis à des tiers et aux clients chaque fois que cela s'avère nécessaire.
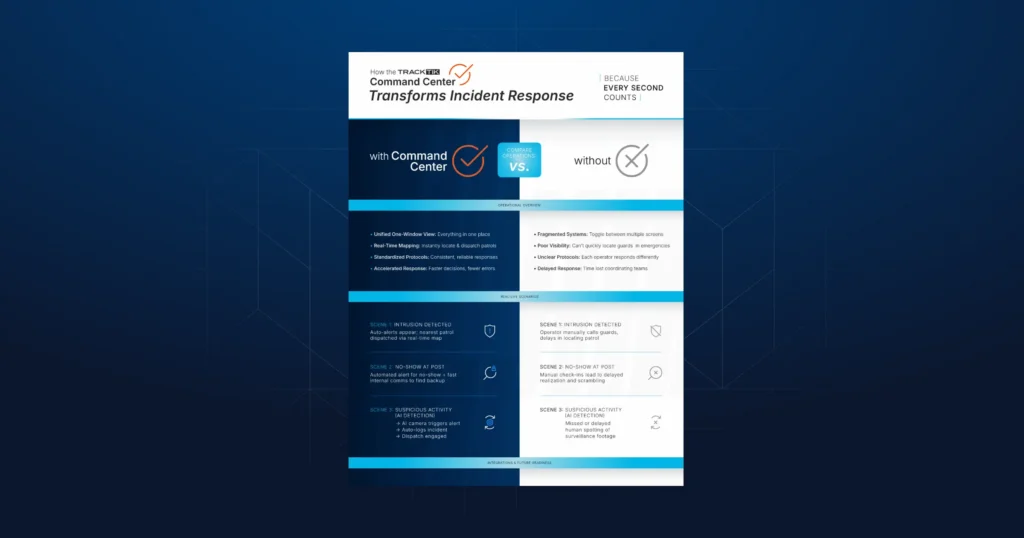
- Règles de routage et d'escalade. Le TrackTik Command Center vous permet de personnaliser les règles de routage, les procédures d'escalade et les conditions de déclenchement des notifications.
- Des éléments de preuve exploitables par tous les services. Grâce aux photos, vidéos, enregistrements audio et données GPS horodatés, chaque service dispose des mêmes éléments factuels.
- Interconnecté avec le reste de l'infrastructure. Une API REST documentée et des webhooks transmettent les données relatives aux incidents vers les systèmes RH, informatiques et GRC déjà utilisés par les autres services.
Téléchargez le manuel « Gestion des incidents transversaux » et parcourez-le avec les responsables de vos différents services. Si votre organisation utilise déjà TrackTik, les tableaux RACI que vous remplirez pourront servir de règles de routage pour votre plateforme ; ainsi, le plan ne restera pas un simple document, mais deviendra le mode de gestion concret des incidents.
Questions fréquemment posées
Derniers articles
Ressources à la une
Découvrez Trackforce en action
Prenez rendez-vous avec notre équipe pour une démonstration et découvrez comment cette solution s'adapte à votre activité.
Le manuel de gestion des incidents interfonctionnels
Six fiches de travail et grilles RACI qui décrivent le parcours d’un incident de sécurité jusqu’aux services des ressources humaines, de l’informatique, du service juridique, de la gestion des risques, des installations et de la santé et sécurité, afin que chaque transfert de responsabilité soit attribué à un responsable désigné avant même qu’il ne se produise concrètement.