Was ist ESRM und warum ist es für den Sicherheitsbetrieb wichtig?
Trackforce
14. Mai 2021 · 12 Minuten Lesezeit
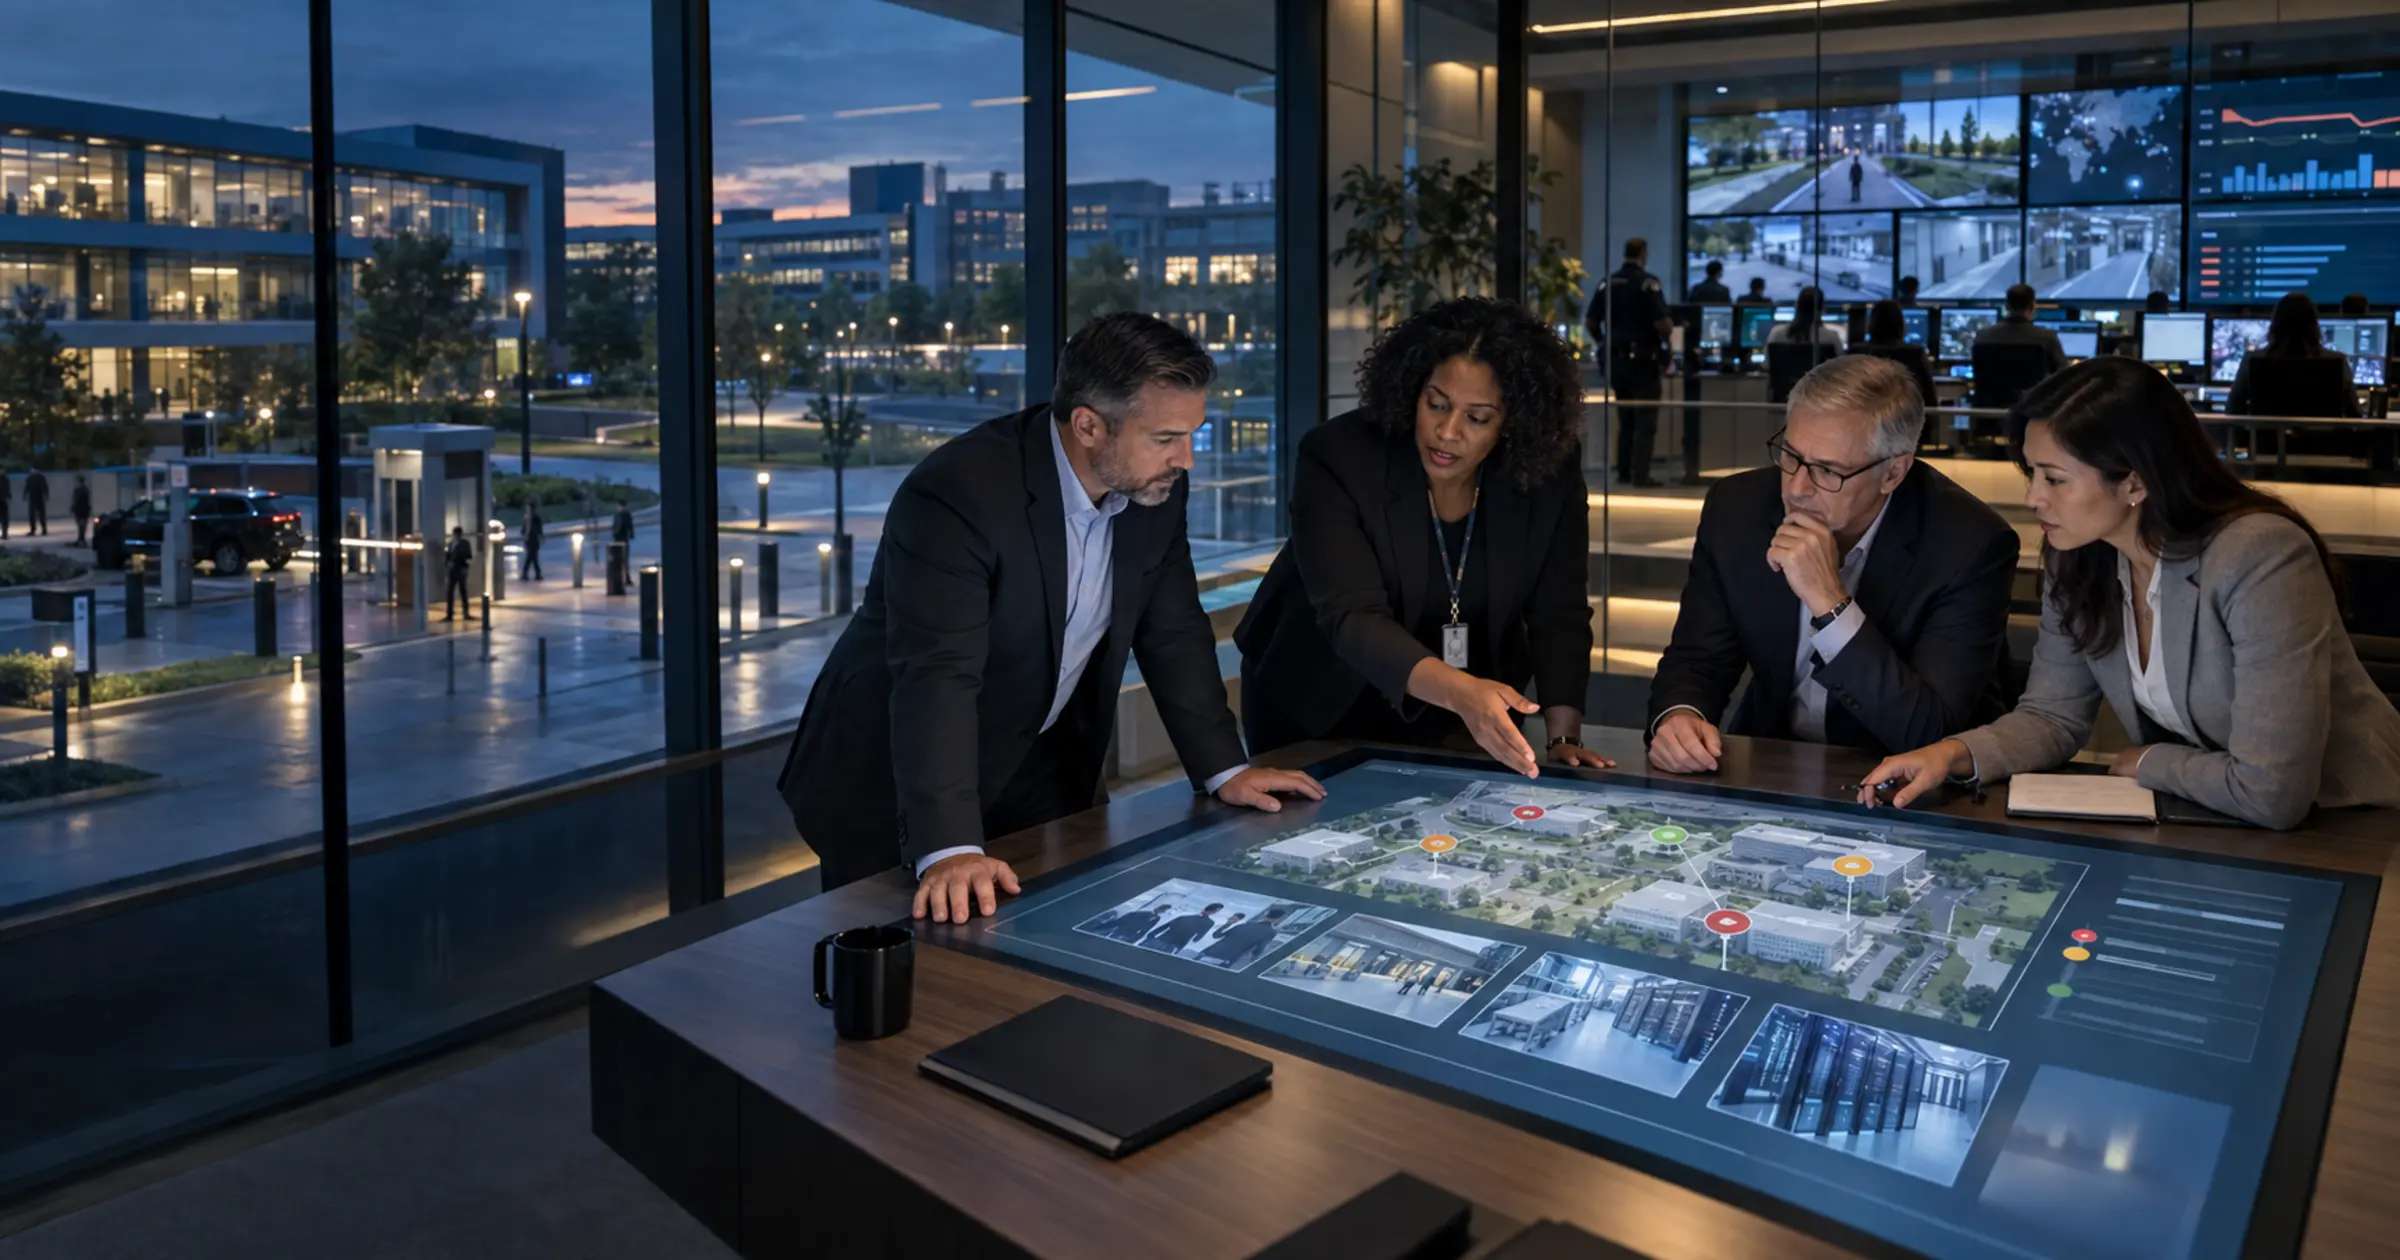
Was versteht man unter Enterprise Security Risk Management (ESRM)?
ESRM verfolgt einen Ansatz im Risikomanagement, bei dem Sicherheitsmaßnahmen direkt auf die übergeordnete Mission und die spezifischen Ziele eines Unternehmens abgestimmt werden. Die ESRM-Grundsätze lassen sich auf jeden Sicherheitsbereich und jede Aufgabe anwenden, die im Sicherheitsbereich wahrgenommen wird, einschließlich der physischen Sicherheit und der Konvergenz mit der Cybersicherheit.
Seit geraumer Zeit gibt es das Konzept des Enterprise Security Risk Management (ESRM), bei dem Risikomanagementprinzipien auf die Unternehmenssicherheit angewendet werden. Jeder ESRM-Plan muss:
- Legen Sie fest, wie Ihr gesamtes Sicherheitsprogramm aussehen soll
- Verschaffen Sie sich einen Überblick über die Rolle der Sicherheit in allen Bereichen Ihres Unternehmens
- Werden Sie zu einem wesentlichen Bestandteil der Strategie Ihres Unternehmens
- Einführung von Sicherheitsprozessen und -strukturen für die Beteiligten auf allen Ebenen
Die wichtigsten Erkenntnisse
- ESRM ist ein Entscheidungsansatz, keine Reihe von Kontrollmaßnahmen.
Es verknüpft jede Sicherheitsmaßnahme mit einem Unternehmenswert und der Risikobereitschaft desjenigen, der diesen Wert besitzt. - Das Unternehmen trägt das Risiko, die Sicherheitsabteilung berät dabei.
Dies ist die Umstellung, die den meisten Teams am schwersten fällt, und genau das ist es auch, was die Sicherheitsabteilung aus der Rolle einer zweitrangigen Abteilung heraushebt. - Zuerst die Vermögenswerte, dann die Risiken, dann die Risikominderung.
Programme, die mit Kontrollmaßnahmen statt mit einem Vermögensverzeichnis beginnen, schützen am Ende Dinge, denen niemand Priorität eingeräumt hat. - Der Erfolg von ESRM hängt entscheidend von seinem Berichtszyklus ab.
Ein einmal jährlich überprüftes Risikoregister ist reine Dokumentation. Wird es jedoch kontinuierlich anhand tatsächlicher Vorfalldaten überprüft, wird es zu einem Instrument des Managements. - TrackTik liefert die von ESRM benötigten Nachweise.
Bestandsdaten, Vorfallberichte, die Überprüfung von Rundgängen und standortübergreifende Berichte machen aus einem ESRM-Plan etwas, das Sie tatsächlich jedes Quartal überprüfen können.
Das Prinzip, das ESRM auszeichnet
Die meisten Sicherheitsprogramme orientieren sich daran, was aus Sicht der Sicherheitsabteilung geschützt werden muss. ESRM kehrt diesen Ansatz um. Der Eigentümer des Vermögenswerts – also der Führungskraft, die für eine Anlage, eine Produktlinie oder einen Datensatz verantwortlich ist – obliegt die Entscheidung, wie viel Risiko akzeptabel ist. Die Aufgabe der Sicherheitsabteilung besteht darin, diese Entscheidung fundiert zu gestalten, indem sie das Risiko klar darlegt, die Optionen und die jeweiligen Kosten aufzeigt und anschließend die vom Eigentümer getroffene Entscheidung umsetzt.
Das klingt nach einer Einschränkung der Entscheidungsbefugnis. In der Praxis ist es jedoch genau das Gegenteil, denn dadurch entfällt das Argument, das die Sicherheitsabteilung normalerweise verliert. Man beantragt kein Budget mehr, um einen Standard zu erfüllen, den sonst niemand gelesen hat. Man dokumentiert ein Risiko, benennt den Verantwortlichen und hält dessen Entscheidung fest. Wenn danach etwas schiefgeht, dreht sich die Diskussion um eine geschäftliche Entscheidung, die auf der Grundlage aller verfügbaren Informationen getroffen wurde – und nicht darum, ob die Sicherheitsabteilung laut genug darauf hingewiesen hat.
Für Sicherheitsteams in Unternehmen und interne Sicherheitsteams ist dies der Mechanismus, durch den das Thema Sicherheit in die strategische Diskussion einfließt und nicht nur im Budget für die Gebäudeausstattung berücksichtigt wird.
Was ESRM im Bereich der Unternehmenssicherheit verbessert
Unternehmen, die noch keine ESRM-Maßnahmen umgesetzt haben, laufen Gefahr, dass es zu Diskrepanzen zwischen den Stakeholdern und ihrem Sicherheitspersonal kommt. Zwar ist allen bewusst, dass die Unternehmensressourcen und die Mitarbeiter geschützt werden müssen, doch finden nur sehr selten Gespräche darüber statt, wie sich die Sicherheit insgesamt in den strategischen Geschäftsplan eines Unternehmens einfügt.
Unternehmen, die ihr Sicherheitsmanagement ernst nehmen, betrachten ihren Sicherheitsbetrieb nicht als eine Abteilung „zweiter Klasse“. Sie werden in die wichtigsten Strategietagungen des Unternehmens einbezogen, gleich neben Vertretern der Finanzabteilung und der Personalabteilung.
Das praktische Hindernis sind in der Regel eher die Fakten als die Bereitschaft. Die Finanz- und Personalabteilungen kommen mit Zahlen zu diesen Besprechungen. Die Sicherheitsabteilung kommt oft mit Erläuterungen, weshalb eine fragmentierte Tool-Landschaft ein so großes Problem für das Unternehmensrisikomanagement darstellt und fragmentierte Systeme die Unternehmensrisikostrategie stärker untergraben, als den meisten Teams bewusst ist.
Wie sich ESRM in Geschäftspläne und -ziele einbindet
Wir wissen also, wie wichtig es ist, die Sicherheitsabläufe im Unternehmen auf allen Ebenen in Ihre Gesamtstrategie einzubinden. Aber wie lässt sich das konkret umsetzen?
Der erste Schritt besteht darin, gemeinsam mit der Unternehmensleitung alle Unternehmensressourcen zu ermitteln und nach Prioritäten zu ordnen. Als Nächstes sollten die mit jeder dieser Ressourcen verbundenen Risiken identifiziert und priorisiert werden. Anschließend sollten Pläne zur Minderung dieser priorisierten Risiken ausgearbeitet werden. Beachten Sie, dass dieser Prozess für alle Strategieebenen und die übergeordneten Unternehmensziele gelten sollte.
Sobald die Pläne feststehen, sollte ein detailliertes Berichtssystem eingerichtet werden, damit Risiken regelmäßig bewertet und die Risikomanagementmaßnahmen entsprechend angepasst werden können. Gerade bei diesem letzten Schritt scheitern die meisten Programme still und leise, da die Berichterstellung automatisch ablaufen muss, anstatt davon abzuhängen, dass jemand die Daten jedes Quartal manuell zusammenstellt.
Wenn Sie sich eher für die praktischen Details als für den Überblick interessieren: Der Artikel „Anwendung der ESRM-Prinzipien zur Neugestaltung Ihres Risikomanagementplans“ führt Sie Schritt für Schritt durch die Erstellung des Plans selbst, und der Artikel „Tools zur Informationsbeschaffung für Risikobewertungen“ behandelt, wie Sie die Risikodaten beschaffen, auf denen das Register basiert.
Wo ESRM-Programme ins Stocken geraten
ESRM scheitert selten daran, dass jemand anderer Meinung war. Es scheitert an vorhersehbaren, unscheinbaren Stellen. Diese im Voraus zu erkennen, macht den Großteil der Arbeit aus.
| Wo es ins Stocken gerät | Was beseitigt die Blockade? |
|---|---|
| Kein vereinbartes Vermögensverzeichnis | Beginnen Sie mit den zehn Vermögenswerten, deren Verlust dem Unternehmen auffallen würde, und nicht mit einer vollständigen Bestandsaufnahme |
| Es wurde niemand als Eigentümer des Vermögenswerts genannt | Jeder Risikobereich wird einer Person zugeordnet, nicht einer Abteilung |
| Risikoeinstufungen, die abstrakt diskutiert werden | Vergleichen Sie die Zahlen mit den tatsächlichen Vorfällen an Ihren eigenen Standorten |
| Das Register wird jährlich überprüft. | Verbinden Sie die Überprüfung mit einem bereits bestehenden Berichtszyklus |
| Die Sicherheitsberichte geben Auskunft über Aktivitäten, nicht über Risiken | Bericht über Exposition und Entwicklung, nicht über absolvierte Touren |
| Cyber- und physische Risiken werden getrennt bewertet | Ein Register, das beides abdeckt, da Angreifer die Trennung nicht beachten |
Auf die letzte Zeile sollte man näher eingehen. ESRM wurde so konzipiert, dass es in allen Bereichen der Sicherheitsdisziplin angewendet werden kann, und genau aus diesem Grund können Compliance und Risikominderung im Bereich der physischen Sicherheit nicht sinnvollerweise getrennt vom Cyber-Programm behandelt werden.
ESRM ist nicht nur für Sicherheitsteams gedacht
Hoffentlich kommt unsere Botschaft hier an, aber wir können sie nicht oft genug betonen: Ein wirksames ESRM ist nicht allein Aufgabe der Sicherheitsabteilungen eines Unternehmens. Sicher, diese kümmern sich um sicherheitsspezifische Aufgaben wie die Meldung von Vorfällen, den Zugang zu Standorten und vieles mehr. Die Verankerung einer umfassenden Sicherheitskultur in den Unternehmenszielen sollte jedoch in der Verantwortung aller Führungskräfte eines Unternehmens liegen.
In der Praxis bedeutet das, dass die Verantwortlichen aus den Bereichen Finanzen, Betrieb, Personalwesen und IT jeweils einen Eintrag im Risikoregister verwalten und die Überprüfungssitzung ebenso sehr ihnen gehört wie der Sicherheitsabteilung. Ein Register, an dem nur die Sicherheitsabteilung teilnimmt, ist ein Register, an das nur die Sicherheitsabteilung glaubt.
Was ESRM aus Ihren Sicherheitsbetriebsdaten benötigt
Die Identifizierung strategischer Risiken ist nur ein Teil eines ganzheitlichen ESRM-Ansatzes. Wenn es darum geht, diese Risiken zu mindern und anschließend nachzuweisen, dass Sie sie erfolgreich steuern, benötigen Sie eher einen operativen Nachweis als ein Dokument. TrackTik, die Plattform für das Sicherheitspersonalmanagement von Trackforce, liefert Ihnen alle folgenden Informationen.
- Ein Anlagenverzeichnis, das stets auf dem neuesten Stand ist. Durch die Anlagenverfolgung bleibt die Liste der von Ihnen geschützten Gegenstände mit der Realität verknüpft und nicht mit einer Tabellenkalkulation, die zuletzt vor zwei Umstrukturierungen bearbeitet wurde.
- Vorgeschichte von Vorfällen als Grundlage für die Risikobewertung. Echte Berichte von Ihren eigenen Standorten sind weitaus stichhaltiger als ein allgemeiner Wahrscheinlichkeitswert, und sie ermöglichen es Ihnen, einem Anlagenbetreiber zu zeigen, was tatsächlich passiert ist – und nicht, was passieren könnte.
- Nachweis, dass Sicherheitsmaßnahmen durchgeführt werden. Eine Kontrollmaßnahme, die nur auf dem Papier existiert, und eine, die in jeder Schicht umgesetzt wird, sind zwei verschiedene Dinge. Daten aus dem Sicherheitsbetrieb schließen diese Lücke.
- Reaktionsfähigkeit, wenn ein Risiko eintritt. In der Leitstelle wird ein dokumentierter Eskalationsweg zu einem tatsächlichen Einsatz mit einer protokollierten Reaktionszeit.
- Der wiederkehrende Bericht, von dem der Zyklus abhängt. Standortübergreifende Business-Intelligence- Berichte liefern die Trendübersicht, die für eine ESRM-Prüfung erforderlich ist, ohne dass jemand dafür eine Präsentation erstellen muss.
- Ein einheitliches Protokoll für alle Standorte und Teams. Die TrackTik-Plattform sorgt für die Zusammenführung aller Daten – und das ist entscheidend, denn ein ESRM-Register, das aus vier voneinander getrennten Systemen zusammengestellt wurde, ist ein Register, dem niemand vertraut.
Ein Risikoregister ist nur so glaubwürdig wie die operativen Daten, auf denen es basiert. Wenn Sie nicht darlegen können, was im letzten Quartal geschehen ist, können Sie auch nicht überzeugend darlegen, was im nächsten Quartal passieren könnte.
Die ersten neunzig Tage eines ESRM-Programms
Wird ESRM als umfassendes Rahmenkonzept präsentiert, gerät es oft schon im Vorfeld ins Stocken. Wird es hingegen als ein Viertel eines konkreten Arbeitspakets vorgestellt, wird es in der Regel genehmigt. Durch diese Vorgehensweise bleiben die anfänglichen Aufwände gering und überschaubar.
- Wochen 1 bis 3: Nennen Sie zehn Vermögenswerte und deren Eigentümer. Es handelt sich nicht um eine vollständige Bestandsaufnahme. Die zehn Dinge, deren Verlust das Unternehmen wirklich spüren würde, jeweils mit einer namentlich genannten Person, die dafür verantwortlich ist.
- Wochen 4 bis 6: Bewerten Sie die Risiken anhand Ihrer eigenen Erfahrungen. Rufen Sie die Vorfallprotokolle für jedes Objekt ab und bewerten Sie die Risiken anhand der tatsächlich eingetretenen Ereignisse. Dies ist der Schritt, der dafür sorgt, dass das Verzeichnis nicht einfach ignoriert werden kann.
- Wochen 7 bis 9: Führen Sie die ersten Gespräche mit den Verantwortlichen. Stellen Sie das Risiko, die Möglichkeiten zur Risikominderung und die jeweiligen Kosten vor und halten Sie anschließend die Entscheidung fest. Dazu gehört auch die Entscheidung, das Risiko zu akzeptieren – was eine legitime Antwort ist.
- Wochen 10 bis 12: Das Berichtswesen einrichten. Festlegen, welche Inhalte der Quartalsbericht enthalten soll, und dafür sorgen, dass er automatisch erstellt wird. Wenn er manuell zusammengestellt werden muss, wird er in einem arbeitsreichen Quartal nicht bestehen können.
- Quartalsende: Die Überprüfung einmal durchführen. Ein kurzes Treffen mit den anwesenden Vermögensinhabern, bei dem eher die Entwicklungen betrachtet werden als eine vollständige Neubewertung. Es ist wichtiger, einen echten Zyklus abzuschließen, als das Rahmenwerk perfekt zu gestalten.
Sobald dieser Zyklus zweimal durchlaufen wurde, läuft er in der Regel von selbst weiter, da die Vermögensinhaber beginnen, mit ihren eigenen Fragen zu kommen. Das ist der Punkt, an dem die Sicherheit wirklich Teil der strategischen Diskussion wird und nicht mehr nur als Anhang dazu dient. Der Übergang von der reaktiven Brandbekämpfung bei Vorfällen zu dieser Art von Rhythmus entspricht dem Übergang von der reaktiven Berichterstattung zum proaktiven Risikomanagement.
Das Team von Trackforce unterstützt Sie dabei, effizient auf Risiken zu reagieren und die regelmäßigen Berichte zu erstellen, auf denen ein ESRM-Zyklus basiert. Vereinbaren Sie noch heute einen Termin für eine Demo, um zu erfahren, wie Ihr Unternehmen einen ganzheitlichen Ansatz zur Integration von Methoden des unternehmensweiten Sicherheitsrisikomanagements verfolgen kann.
Häufig gestellte Fragen
Neueste Artikel
Empfohlene Ressourcen
Sehen Sie Trackforce in Aktion
Vereinbaren Sie einen Termin für eine Vorführung mit unserem Team und finden Sie heraus, wie sich das Produkt in Ihren Betriebsablauf einfügt.