Was Sicherheitsdienstleister über Cybersicherheit wissen sollten
Trackforce
5. Oktober 2016 · 14 Minuten Lesezeit
Kleine Unternehmen sind kein Kollateralschaden der Cyberkriminalität, sondern deren Hauptziel. Der „Data Breach Investigations Report 2026“ von Verizon ergab, dass 96 % der Ransomware-Opfer kleine und mittelständische Unternehmen waren und dass Angreifer mittlerweile meist über nicht gepatchte Software statt über gestohlene Passwörter eindringen. Angesichts der Vielzahl widersprüchlicher Ratschläge und Präventionssoftware im Internet können wir einem Sicherheitsdienstleister durchaus nachsehen, wenn er nicht weiß, wo er anfangen soll – oder wem er überhaupt vertrauen kann.
In diesem Artikel werden wir einige bewährte Vorgehensweisen erörtern, wie sich kleine Sicherheitsdienstleister vor der sehr realen Gefahr von Cyberangriffen schützen können. Werfen wir zunächst einen Blick auf einige der wichtigsten Cybersicherheitsbedrohungen, denen die meisten kleinen Unternehmen heute ausgesetzt sind:
Die wichtigsten Erkenntnisse
- Klein zu sein ist kein Schutz.
Kleine und mittelständische Unternehmen machen den Großteil der Opfer von Sicherheitsverletzungen aus, da sie aufgrund ihrer begrenzten Möglichkeiten zur Patch-Installation und Wiederherstellung ein leichteres Ziel darstellen. - Ein Sicherheitsdienst verfügt über besonders sensible Daten.
Lagepläne von Kundenstandorten, Zugangsverfahren, Vorfallberichte und Mitarbeiterakten sind für einen Angreifer von großem Wert – und all diese Daten befinden sich in Systemen, für deren Sicherheit jemand sorgen muss. - Ihre Lieferanten sind nun Teil Ihrer Angriffsfläche.
Die Zahl der Sicherheitsvorfälle, an denen Dritte beteiligt sind, ist im Verhältnis zur Gesamtzahl stark gestiegen, sodass die Sicherheit der von Ihnen genutzten Software tatsächlich auch Ihr Problem ist. - Die Grundlagen leisten nach wie vor den größten Beitrag.
Multi-Faktor-Authentifizierung, zeitnahe Installation von Patches, das Prinzip der geringsten Berechtigungen und geschultes Personal verhindern weitaus mehr Vorfälle als der Kauf eines einzelnen Produkts. - TrackTik wurde als sicherer Speicherort für Daten konzipiert.
Trackforce verfügt über die Zertifizierungen SOC 2 Typ II, ISO 27001 und ISO 27017, verschlüsselt Daten sowohl im Ruhezustand als auch während der Übertragung und lässt mehrmals im Jahr externe Penetrationstests durchführen.
Was sind die größten Cyber-Bedrohungen für kleine Unternehmen?
1. Phishing und Social Engineering
Unter „Phishing“ versteht man das Versenden betrügerischer Nachrichten in der Hoffnung, das Opfer dazu zu verleiten, seine Zugangsdaten preiszugeben, wodurch es für Angriffe anfällig wird. Es ist nach wie vor einer der effektivsten Angriffswege, und laut dem Bericht von Verizon aus dem Jahr 2026 sind rund 62 % der Sicherheitsvorfälle auf menschliches Versagen zurückzuführen.
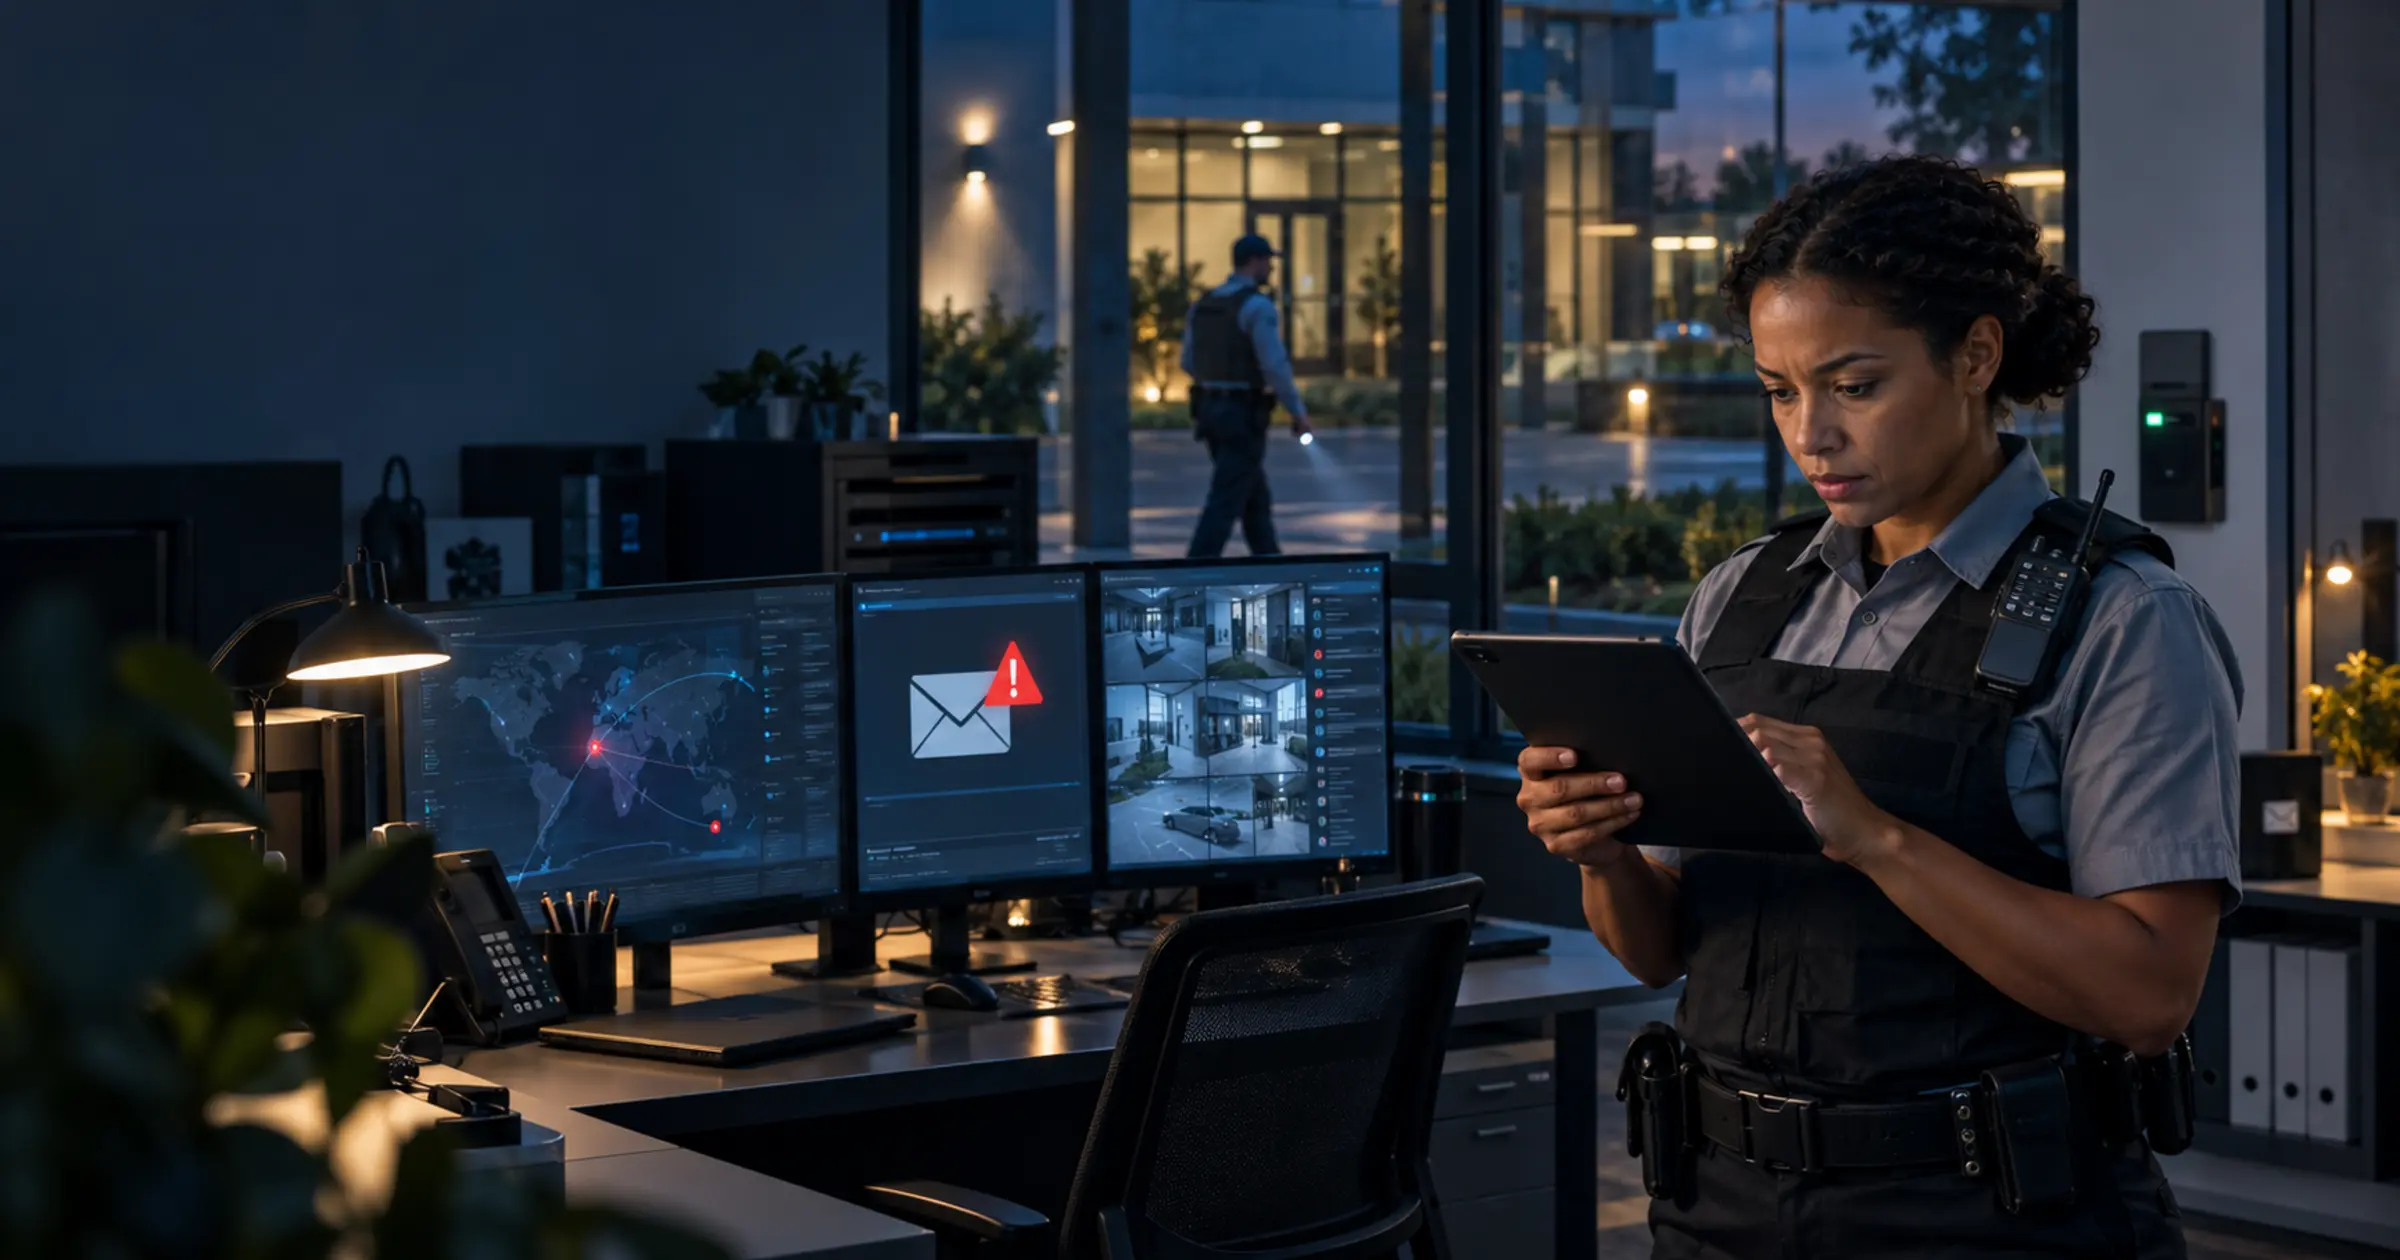
Was sich geändert hat, ist der Kommunikationskanal. Phishing per SMS und Telefonanruf ist in getesteten Szenarien mittlerweile deutlich erfolgreicher als E-Mail-Phishing, was in dieser Branche von großer Bedeutung ist, da Ihre Mitarbeiter während ihrer gesamten Schicht über das Telefon arbeiten. Eine überzeugende SMS, die angeblich von der Leitstelle stammt, stellt ein ganz anderes Problem dar als eine verdächtige E-Mail auf einem Büro-PC.
Diese Angriffe richten sich häufig gegen diejenigen, die für die Gehaltsabrechnung oder die Zahlungen an Lieferanten zuständig sind, und können die gesamte finanzielle Lage eines Unternehmens gefährden, da Kriminelle möglicherweise Zugriff auf Geldmittel und andere wichtige Informationen erlangen.
2. Kompromittierung von Client- und Kundenkonten
Eine weitere sehr reale Bedrohung besteht darin, dass Kriminelle es auf die Daten eines Unternehmens abgesehen haben, um an Kundenkonten zu gelangen, oder dass sie ein Kundengerät kompromittieren, um sich Zugang zu verschaffen. Sobald sie sich Zugang verschafft haben, können sie betrügerische Transaktionen durchführen und Kundendaten stehlen.
Für ein Sicherheitsunternehmen geht das Risiko über Zahlungsdaten hinaus. Zu einer Kundenbeziehung gehören oft auch Zugangsverfahren für Standorte, Anweisungen für die Alarmreaktion, Patrouilleneinsätze und Kontaktketten. Das ist ein Gesamtpaket, das ein Angreifer sowohl für den physischen Zugang als auch für Betrugsdelikte nutzen kann – und genau deshalb ist Cybersicherheit für die physische Sicherheitsbranche von Bedeutung und nicht nur eine Angelegenheit einer anderen Abteilung.
3. Verlust von Daten und geistigem Eigentum
Der Diebstahl geistigen Eigentums ist ein seit langem bestehendes Problem für Unternehmen, die neue Systeme, Preismodelle und Prozesse entwickeln, um sich einen Wettbewerbsvorteil zu verschaffen. Es kommt tatsächlich vor, dass Angreifer sich Zugang zu den Systemen eines Unternehmens verschaffen, um diese Arbeiten zu kopieren – und dies kommt häufiger vor, als die Eigentümer annehmen.
Die neuere Ausprägung dieses Risikos ist selbstverschuldet. Der Bericht von Verizon aus dem Jahr 2026 ergab, dass sich die Nutzung von KI-Tools durch Mitarbeiter auf rund 45 % etwa verdreifacht hat und dass die meisten dieser Nutzer über private statt über firmeneigene Konten auf ihren Arbeitsgeräten auf KI-Dienste zugegriffen haben. Jeder Auftragsbeleg, jeder Kundenbericht oder jedes Angebotsdokument, das in ein privates KI-Konto eingefügt wird, ist eine Unternehmens- oder Kundeninformation, die Ihrer Kontrolle entgleitet, ohne dass Sie überhaupt angegriffen werden.
Was eine Sicherheitsfirma besitzt, das Angreifer begehren
Allgemeine Cyber-Ratschläge gehen oft davon aus, dass Ihre sensibelsten Daten Kartennummern sind. Im Bereich der Vertragssicherheit ist dies jedoch in der Regel nicht der Fall. Erst wenn Sie herausfinden, welche Daten Sie tatsächlich besitzen und wo diese gespeichert sind, lässt sich alles Weitere leichter priorisieren.
| Was du in der Hand hältst | Warum ein Angreifer das will |
|---|---|
| Zugangsverfahren für das Gelände und Alarmcodes | Wandelt einen digitalen Einbruch in einen physischen Zugang zum Standort eines Kunden um |
| Streifenpläne und Dienstanweisungen | Zeigt genau an, wann ein Standort unbeaufsichtigt ist |
| Vorfallberichte und Fotos | Vertrauliche Kundendaten, die oft rechtlich heikel sind |
| Personalakten und Gehaltsdaten | Identitätsdiebstahl und Betrug durch Zahlungsumleitung |
| Vertragssätze und Ausschreibungsunterlagen | Für einen Wettbewerber von wirtschaftlichem Wert |
Beachten Sie, dass fast jede Zeile Kundeninformationen enthält und nicht Ihre eigenen. Genau darüber sollten Sie sich Gedanken machen, denn ein Sicherheitsvorfall in Ihrem Unternehmen führt zu Gesprächen über Sicherheitsvorfälle mit jedem Kunden, den Sie betreuen. Diese Daten in einem einzigen, kontrollierten System zu speichern, anstatt sie über Tabellenkalkulationen, private E-Mails und Messaging-Apps zu verstreuen, ist die wichtigste Maßnahme, mit der die meisten Unternehmen ihr Risiko am stärksten senken können. In TrackTik sind diese Daten im Guard-Management, in der Vorfallmeldung und in der Backoffice-Suite unter einem einzigen Zugriffsmodell zusammengefasst.
Wie sich kleine Sicherheitsunternehmen schützen können
Wie können sich kleine Sicherheitsdienstleister also auf die zunehmende Bedrohung durch Cyberangriffe vorbereiten? Die einfache Antwort lautet: Jetzt vorbeugende Maßnahmen ergreifen, statt es später zu bereuen.
Im Folgenden werden wir einige Tipps und bewährte Vorgehensweisen für eine bessere Cybersicherheit besprechen.
1. Besprechen Sie die Strategie mit einem IT-Experten
Uns ist bewusst, dass nicht alle kleinen Unternehmen über eine eigene IT-Abteilung verfügen. Sollte dies bei Ihnen der Fall sein, ist es an der Zeit, einen Experten hinzuzuziehen, der Sie berät, wie Sie Cyberangriffe in Zukunft am besten verhindern können.
2. Sorgen Sie dafür, dass die Mitarbeiter geschult und auf dem neuesten Stand sind
Die Schulung der Mitarbeiter spielt eine entscheidende Rolle dabei, Unternehmen vor Cybersicherheitsbedrohungen zu schützen. Sicherheitskräfte sollten über die Verwendung sicherer Passwörter, das richtige Vorgehen bei verdächtigen E-Mails oder SMS sowie allgemeine Sicherheitsaspekte informiert werden. Angesichts der Tatsache, dass ein Großteil der Angriffe mittlerweile über Telefon und Nachrichten erfolgt, sollte sichergestellt werden, dass die Schulungen nicht nur den Desktop, sondern auch das Mobiltelefon abdecken.
3. Aktualisieren Sie die Software regelmäßig
Es ist wichtig, dass Sie darauf achten, dass Ihre gesamte Software auf dem neuesten Stand ist, einschließlich Virenschutz und Sicherheitssoftware. Wir empfehlen Ihnen außerdem, Anti-Spyware-Programme und Tools zum Entfernen von Malware zu verwenden, um sich zusätzlich vor Angriffen zu schützen.
Dies ist mittlerweile der wichtigste Punkt auf der Liste und nicht mehr nur eine routinemäßige Verwaltungsaufgabe. Nicht gepatchte Software ist heute der häufigste Einfallstor für Angreifer, und die Zeitspanne zwischen der Veröffentlichung einer Sicherheitslücke und ihrer Ausnutzung hat sich drastisch verkürzt. Automatische Updates auf Smartphones, Laptops und Netzwerkgeräten sind wertvoller als die meisten kostenpflichtigen Sicherheitsprodukte.
Sollte eine Antivirensoftware nicht in der Lage sein, eine verdächtige Software zu entfernen, die auf dem Computer eines Mitarbeiters installiert ist, sollte dieser sich umgehend an einen IT-Spezialisten wenden, um Unterstützung zu erhalten.
4. Aktivieren Sie die Multi-Faktor-Authentifizierung überall
Wenn Sie in diesem Quartal eine technische Maßnahme ergreifen, dann sollte es diese sein: Die Multi-Faktor-Authentifizierung für E-Mail, die Gehaltsabrechnung, Ihre Wachdienst-Management-Plattform und alle Fernzugriffstools macht ein gestohlenes Passwort nahezu wertlos. Priorisieren Sie dabei alle Systeme, auf die vom öffentlichen Internet aus zugegriffen werden kann, sowie alle, über die Geldtransfers möglich sind.
5. Gewähren Sie den Mitarbeitern nur die Zugriffsrechte, die sie benötigen
Ein Vorgesetzter, der für drei Standorte zuständig ist, benötigt keinen Überblick über jeden einzelnen Kunden im Unternehmen, und ein ehemaliger Mitarbeiter sollte am Tag seines Ausscheidens den Zugriff verlieren. Rollenbasierte Berechtigungen und eine echte Offboarding-Checkliste begrenzen, wie weit sich die Auswirkungen eines einzelnen kompromittierten Kontos ausbreiten können. Dies lässt sich leichter durchsetzen, wenn Ein- und Austritte zentral über das Personalmanagement abgewickelt werden, anstatt sie für jedes Konto einzeln im Gedächtnis zu behalten. Hier kommt auch der Prüfpfad ins Spiel, denn anhand von Berichten darüber, wer auf welche Daten zugegriffen hat, können Sie einem Kunden die Frage beantworten, ob seine Daten verändert wurden.
Ihr Softwareanbieter ist Teil Ihrer Angriffsfläche
Dies ist die Veränderung, mit der die meisten kleinen Sicherheitsfirmen noch nicht Schritt gehalten haben. Die Zahl der Sicherheitsvorfälle, an denen Dritte beteiligt sind, ist stark angestiegen und macht laut dem Bericht von Verizon aus dem Jahr 2026 mittlerweile fast die Hälfte aller Sicherheitsvorfälle aus. In der Praxis bedeutet dies, dass das schwächste System, in dem Ihre Kundendaten gespeichert sind, möglicherweise gar nicht von Ihnen verwaltet wird.
Für ein Sicherheitsunternehmen ist die Liste kurz: Ihre Sicherheitsmanagement-Plattform, Ihr Lohnabrechnungsdienstleister, Ihr E-Mail-Host und alle Subunternehmer, die über einen Zugang zu Ihren Systemen verfügen. Bei jedem einzelnen sollte Sie sich dieselbe Frage stellen, die Sie auch bei einem neuen Sicherheitsmitarbeiter stellen würden: Was wird ihm anvertraut und woher wissen wir, dass er dieser Aufgabe gewachsen ist?
Fünf Fragen, die Sie jedem Anbieter vor Vertragsunterzeichnung und Ihren derzeitigen Anbietern bei Vertragsverlängerung stellen sollten:
- Werden Sie von einer unabhängigen Stelle geprüft, und kann ich den Bericht einsehen? SOC 2 Typ II und ISO 27001 bedeuten, dass ein externer Prüfer die Kontrollmaßnahmen überprüft hat und nicht nur der Anbieter diese beschreibt. Fragen Sie nach dem aktuellen Bericht und nicht nach dem Siegel auf der Website.
- Wie werden meine Daten verschlüsselt – im Ruhezustand und während der Übertragung? Beides, nicht nur eines. Eine reine Verschlüsselung während der Übertragung lässt immer noch eine lesbare Kopie in der Datenbank zurück.
- Unterstützen Sie Single Sign-On und rollenbasierte Berechtigungen? Ohne diese Funktionen können Sie Ihre eigenen Zugriffsrichtlinien innerhalb des Produkts nicht durchsetzen, was die im vorherigen Abschnitt geleistete Arbeit stillschweigend zunichte macht.
- Wie oft werden bei Ihnen Penetrationstests durchgeführt, und von wem? Jährliche interne Tests sind eine weitaus weniger wirksame Maßnahme als regelmäßige externe Tests durch einen Spezialisten.
- Was passiert mit meinen Daten, wenn ich den Dienst verlasse, und wo werden sie gespeichert? Lassen Sie sich die Datenverarbeitungsvereinbarung, den Standort des Servers und die Bedingungen für die Löschung schriftlich bestätigen, insbesondere wenn Sie grenzüberschreitend tätig sind.
Zur Klarstellung: Hier ist die Antwort von Trackforce auf diese Fragen zu TrackTik. Die Plattform ist nach SOC 2 Typ II mit jährlichem Audit, nach ISO 27001 für Informationssicherheitsmanagement und nach ISO 27017 für Cloud-Sicherheit zertifiziert und entspricht den Anforderungen von NIST SP 800-171 sowie der DSGVO und dem CCPA. Die Daten werden auf AWS in Ihrer Region gehostet, sowohl im Ruhezustand als auch während der Übertragung verschlüsselt, und es erfolgen tägliche Backups sowie eine Schlüsselverwaltung über AWS. Der Zugriff erfolgt nach dem Prinzip der geringsten Berechtigungen mit Single-Sign-On-Unterstützung, mehrmals jährlich werden externe Penetrationstests durchgeführt, und die zentralisierte Protokollierung gewährleistet die für ein Audit erforderliche Nachverfolgbarkeit. Alle Einzelheiten, einschließlich der Informationen dazu, wie Sie die Datenverarbeitungsvereinbarung oder einen aktuellen Auditbericht anfordern können, finden Sie auf der Trackforce-Vertrauensseite.
Bitten Sie einen potenziellen Anbieter um seinen aktuellsten unabhängigen Prüfbericht. Ein Unternehmen, das das Thema Sicherheit ernst nimmt, wird einen solchen Bericht vorlegen können, und diejenigen, die dabei zögern, geben Ihnen damit einen wichtigen Hinweis.
Eine praktische Cyber-Checkliste für ein Sicherheitsunternehmen
Dafür braucht es keine Sicherheitsabteilung. Wenn ein kleines Unternehmen die folgenden Schritte der Reihe nach durchführt, kommt es weiter voran, als wenn es ein weiteres Tool anschafft.
- Notieren Sie sich, wo sich die Kundendaten tatsächlich befinden. Berücksichtigen Sie dabei auch die Tabellenkalkulationen, das gemeinsam genutzte Postfach und die Nachrichtengruppe, da dies in der Regel die am wenigsten geschützten Orte auf der Liste sind.
- Aktivieren Sie diese Woche die Multi-Faktor-Authentifizierung für E-Mail, die Gehaltsabrechnung und Ihre Betriebsplattform.
- Aktivieren Sie automatische Updates für Smartphones, Laptops, Router und Kameras und überprüfen Sie anschließend, ob diese auch tatsächlich durchgeführt werden. Geräte, die nicht in der Bestandsliste erfasst sind, können nicht aktualisiert werden. Führen Sie daher eine aktuelle Liste der Unternehmensgeräte, idealerweise im Rahmen einer Anlagenverwaltung und nicht nur im Gedächtnis einer einzelnen Person.
- Überprüfen Sie, wer Zugriff auf welche Inhalte hat, und löschen Sie alle Konten von Personen, die das Unternehmen verlassen haben.
- Vereinbaren Sie mit Ihrem Team eine KI-Regel. Legen Sie fest, welche Tools zugelassen sind, und stellen Sie klar, dass Kundenberichte und Auftragseinstellungen nicht in persönliche Konten gelangen dürfen.
- Informieren Sie die Beamten anhand eines konkreten Beispiels über Betrugsversuche per SMS und Telefon und nennen Sie ihnen eine bestimmte Person, an die sie sich wenden können, um ungewöhnliche Vorkommnisse zu überprüfen.
- Stellen Sie Ihren Lieferanten die fünf oben genannten Fragen und bewahren Sie die Antworten für die Sorgfaltsprüfung im Auftrag Ihrer Kunden auf.
- Testen Sie, ob Sie Daten aus dem Backup wiederherstellen können. Ein ungetestetes Backup ist nur ein Plan, keine tatsächliche Fähigkeit.
Kunden stellen im Rahmen von Ausschreibungen zunehmend Fragen zu diesem Thema, sodass die Fähigkeit, diese souverän zu beantworten, mittlerweile nicht mehr nur dem Schutz bestehender Aufträge dient, sondern auch entscheidend für den Gewinn neuer Aufträge ist. Wenn Sie größere Kunden betreuen, finden Sie auf unseren Seiten zur Unternehmenssicherheit Informationen zu den Dokumentationsstandards, die diese Einkäufer erwarten, und im Abschnitt „Konvergenz von physischer und Cybersicherheit“ erfahren Sie, in welche Richtung sich diese beiden Bereiche entwickeln.
TrackTik von Trackforce ist so konzipiert, dass die Betriebsdaten, auf denen Ihr Unternehmen basiert, auf einer unabhängig zertifizierten Plattform gespeichert werden und nicht mehr auf Papier oder in Tabellenkalkulationen. Wenn Sie erfahren möchten, wie die Lösung in den Bereichen Zugriffskontrolle, Prüfpfade und Kundenberichterstattung funktioniert, können Sie eine TrackTik-Demo anfordern oder sich zunächst näher über die TrackTik-Plattform informieren.
Häufig gestellte Fragen
Neueste Artikel
Empfohlene Ressourcen
Sehen Sie Trackforce in Aktion
Vereinbaren Sie einen Termin für eine Vorführung mit unserem Team und finden Sie heraus, wie sich das Produkt in Ihren Betriebsablauf einfügt.