La cybersécurité est-elle importante pour le secteur de la sécurité physique ?
Trackforce
11 mars 2020 · 10 minutes de lecture

La cybersécurité est un sujet d'actualité partout, et pas seulement pour les professionnels du secteur. Les nouvelles sont remplies d'incidents de piratage, et de nombreuses personnes travaillent dans des organisations qui ont rendu obligatoire au moins une forme de protocole de cybersécurité, allant des meilleures pratiques en matière de mots de passe aux pare-feu VPN.
Dans le tumulte actuel autour de la cybersécurité, on oublie souvent de considérer le lien entre la cybersécurité et la sécurité physique. Pourtant, qu'on le veuille ou non, ces deux domaines sont étroitement liés et devraient être traités comme deux volets d'un même programme de sécurité intégré.
Quand on est un expert en sécurité physique, la cybersécurité peut sembler un domaine complexe et déroutant. Nous allons examiner comment la cybersécurité et la sécurité physique interagissent et comment mettre en place des programmes de sécurité complets qui les intègrent.
Points clés à retenir
- La sécurité physique et la cybersécurité ne forment qu'un seul et même programme.
La plupart des menaces sérieuses se situent à la frontière entre les deux, il faut donc les planifier conjointement. - Connaître les attaques courantes.
L'hameçonnage, les rançongiciels, les logiciels malveillants et l'ingénierie sociale commencent souvent par une ouverture physique. - Les agents font partie de la cyberdéfense.
Les patrouilles, le contrôle d'accès et les vérifications des visiteurs protègent les serveurs et les appareils autant que les bâtiments. - Les connaissances en cybersécurité permettent de vendre des services de sécurité.
S'informer sur le programme de cybersécurité d'un client montre que vous comprenez pleinement les risques qu'il encourt. - Vos propres logiciels ont aussi leur importance.
TrackTik est certifié de manière indépendante, crypté et conçu pour s'intégrer en toute sécurité à l'infrastructure informatique du client.
Qu'est-ce que la cybersécurité ?
La cybersécurité est le processus de protection des réseaux, des appareils et des données contre toute utilisation non autorisée ou criminelle, ainsi que la pratique visant à garantir la confidentialité, l'intégrité et la disponibilité des informations. En résumé, il s'agit de toutes les actions entreprises par une organisation ou une personne pour protéger ses appareils et informations numériques. Il existe différents types de cyberattaques, qui peuvent toutes avoir des conséquences négatives en cas de succès. Voici quelques-unes des cyberattaques les plus courantes :
- Hameçonnage – Faux courriels conçus pour ressembler à de vrais courriels afin de tromper le destinataire et d'obtenir des informations sensibles que l'expéditeur peut voler.
- Ransomware – Il s'agit d'un logiciel malveillant qui prend en otage vos fichiers et/ou systèmes en exigeant une rançon, c'est-à-dire une somme d'argent, pour en rétablir l'accès. Attention : payer la rançon ne garantit en aucun cas la restauration de votre système.
- Logiciel malveillant – Logiciel utilisé pour accéder à un système et l’endommager.
- Ingénierie sociale – Souvent combinée à d'autres types d'attaques, cette tactique vise à inciter les gens à partager des renseignements personnels et sensibles ou à effectuer des paiements monétaires.
Maintenant que vous connaissez les différents types de menaces ou de cyberattaques en matière de cybersécurité, quels sont les différents types d'outils de cybersécurité que vous pouvez mettre en œuvre ?
Voici quelques-uns des types d'outils les plus courants, mais n'oubliez pas que plus l'entreprise est grande, plus son programme de cybersécurité doit être important.
- Serrures intelligentes
- Vidéosurveillance
- Pare-feu
- Protection contre les logiciels malveillants
Cybersécurité et sécurité physique
Les programmes de sécurité les plus efficaces combinent la cybersécurité et les mesures de sécurité physique. Or, la plupart des chefs d'entreprise et des équipes de direction ne le comprennent pas complètement et privilégient la cybersécurité plutôt que la sécurité physique.
En réalité, les programmes de sécurité physique et de cybersécurité comportent tous deux une marge d'erreur importante. Les pannes techniques sont fréquentes. Il y a de fortes chances que vous ayez déjà subi une panne d'Internet ou un mauvais fonctionnement ou une image erronée d'une caméra.
La sécurité physique laisse une grande marge d'erreur humaine. Même avec des solutions de gestion des agents de sécurité comme Silvertrac ou le système de rondes TrackTik , un incident peut se produire dans une zone non surveillée ou un agent peut manquer une porte ouverte.
La sécurité physique et la cybersécurité, combinées, offrent une protection complète. Prenons quelques exemples d'utilisation conjointe de ces deux approches pour combler toutes les failles d'un système de sécurité.
Un client du secteur informatique possède une salle serveur contenant des informations critiques protégées par un pare-feu. Ce dernier empêche les pirates d'accéder numériquement à ces informations. Cependant, sans un responsable de la sécurité pour surveiller la salle serveur, un voleur pourrait s'y introduire et voler du matériel, ce qui serait non seulement extrêmement coûteux, mais pourrait également entraîner un piratage si les informations volées étaient transférées sur un autre réseau. Le même principe s'applique à la sécurité physique des centres de données .
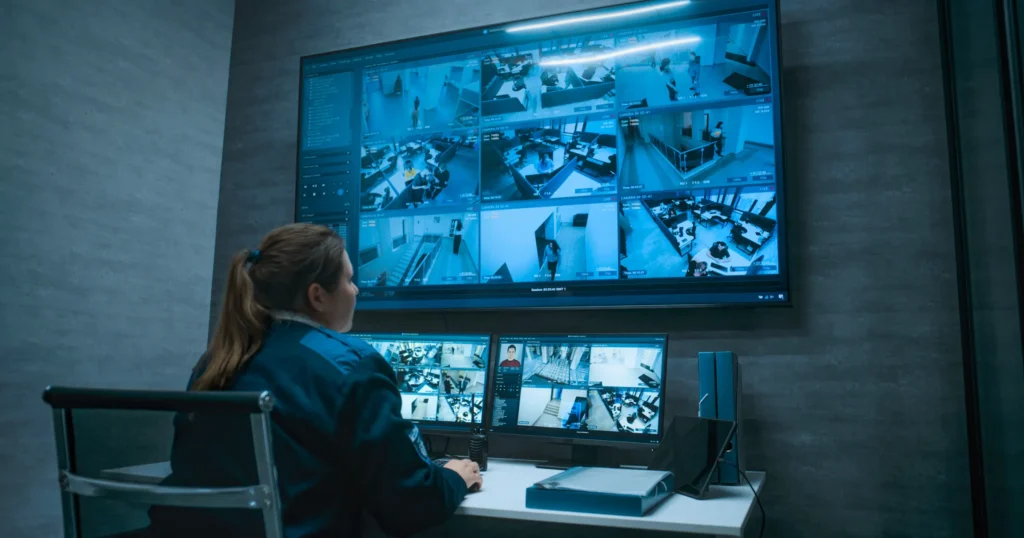
L'utilisation conjointe de la vidéosurveillance sur place et des patrouilles d'agents de sécurité en est un autre excellent exemple. Bien qu'un agent fasse une ronde toutes les une ou deux heures, un logiciel de vidéosurveillance basé sur l'intelligence artificielle, comme les outils d'intelligence vidéo de ROG, peut l'alerter entre deux rondes. Une fois alerté par le système de surveillance, l'agent de sécurité peut appréhender un intrus potentiel ou intervenir face à un danger physique. Des plateformes comme le TrackTik Command Center centralisent les systèmes de vidéosurveillance, d'alarme et de contrôle d'accès au sein du poste de répartition des agents de sécurité.
Lors de la création d'un programme de sécurité efficace, l'essentiel est d'évaluer les ressources disponibles en matière de cybersécurité et de sécurité physique et de déterminer comment elles peuvent au mieux combler leurs lacunes respectives.
Points de convergence des risques physiques et cybernétiques
La plupart des attaques ne tiennent pas compte de la frontière entre le physique et le numérique. Il est important d'aborder ces points communs avec chaque client, car chaque situation est un endroit où les mesures de sécurité physique protègent les actifs numériques.
| Écart physique | Conséquences cybernétiques | Comment le fermer |
|---|---|---|
| Salle serveur ou réseau non sécurisée | Matériel volé, vol de données ou appareils non autorisés connectés au réseau | Contrôle d'accès à la porte et points de contrôle lors des visites des agents |
| Passage en force par une porte réservée aux badges | Un intrus atteint des postes de travail ou un port réseau ouvert | Des agents formés pour contrôler les visiteurs sans badge, et des examens des procédures d'accès ont été menés. |
| Appareils perdus ou sans surveillance | Les identifiants et les données du client exposés | Une procédure claire permettant aux agents de signaler et de transmettre les cas d'appareils perdus au service informatique. |
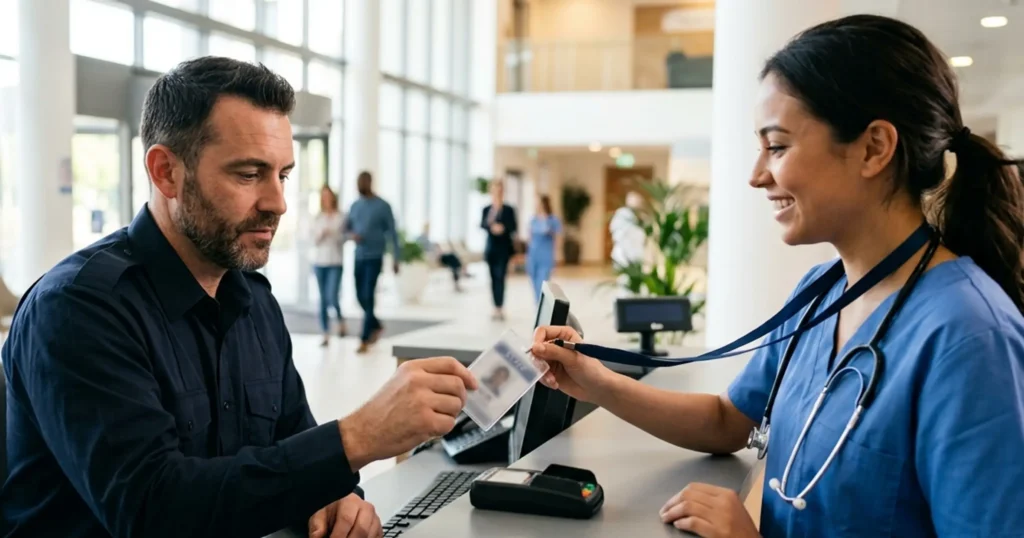
| Génie social à la réception | Les attaquants obtiennent des renseignements ou un accès en usurpant l'identité d'une autre personne. | Procédures de vérification des visiteurs et formation de sensibilisation des agents |
| Caméras et autres appareils connectés | Un appareil compromis devient un point d'entrée dans le réseau | Coordination avec le service informatique concernant la sécurité et les mises à jour des appareils |
Comment la connaissance de la cybersécurité permet-elle de vendre des services de sécurité ?
Même si vous êtes propriétaire/exploitant d'une entreprise de sécurité physique , savoir comment vos services peuvent compléter le programme de cybersécurité vous donnera un avantage concurrentiel.
Grâce aux informations contenues dans ce blogue, nous espérons que vous disposez désormais d'une base solide pour comprendre ce que peut être la cybersécurité dans le cadre de la vente de services de sécurité.
Lors de votre visite sur place pour évaluer une propriété immobilière, renseignez-vous sur les mesures de sécurité déjà en place et soyez prêt à expliquer comment vos services peuvent les compléter. Ils apprécieront votre attention portée à l'ensemble de leurs besoins en matière de sécurité et seront ravis de collaborer avec un partenaire capable d'intégrer facilement leur programme de sécurité global.
Questions à poser en visitant le site
- À qui appartient la cybersécurité, et à qui les agents doivent-ils appeler en cas de suspicion de problème de cybersécurité ?
- Quelles salles abritent les serveurs, l'équipement réseau ou les documents sensibles ?
- Comment les badges, les clés et les identifiants d'accès sont-ils délivrés et révoqués ?
- Les caméras, le contrôle d'accès et les alarmes sont-ils connectés au réseau de l'entreprise ?
- Que doivent faire les agents s'ils trouvent un appareil sans surveillance ou un appareil inconnu branché ?
- Comment et à qui doivent être signalés les incidents cybernétiques ?
Si un client potentiel n'a pas mis en place de mesures de cybersécurité, mais souhaite développer un programme de sécurité complet, vos connaissances peuvent constituer une excellente base pour évaluer les besoins de la propriété et élaborer ensemble un programme, renforçant ainsi la confiance dans vos services et votre capacité à sécuriser les lieux.
Face au besoin croissant de cybersécurité efficace, l'apprentissage et la compréhension de cet aspect de la sécurité représentent une excellente occasion pour les entreprises de sécurité physique compétitives de se démarquer et de montrer leur engagement à fournir un service de premier ordre.
Votre logiciel de sécurité fait partie de la surface d'attaque du client.
Lorsque vous vendez à des équipes de sécurité d'entreprise et à des clients du secteur des TI, ils vous demanderont comment vos propres systèmes protègent leurs données. Commencez par votre propre système : voici ce que les entreprises de sécurité doivent savoir en matière de cybersécurité . Assurez-vous ensuite que votre plateforme puisse répondre à ces questions. Trackforce a conçu TrackTik précisément dans ce but.
- Certifications indépendantes. SOC 2 Type II, ISO 27001 et 27017, NIST 800-171, RGPD et CCPA, toutes détaillées sur la page Trackforce Trust .
- Chiffrement intégral. Les données sont chiffrées au repos et en transit à l'aide de TLS 1.2 ou supérieur.
- Accès contrôlé. Intégration de l'authentification unique, exigences élevées en matière de mots de passe et modèle de moindre privilège pour l'accès des utilisateurs.
- Essais en cours. Des tests d'intrusion externes réguliers vérifient la plateforme de l'extérieur.
- Intégration sécurisée. Une API REST documentée et des webhooks en temps réel relient TrackTik à l' infrastructure informatique, de données et de sécurité du client.
Ce guide d'évaluation des plateformes de sécurité informatique, destiné aux gestionnaires des TI et aux RSSI, explique quelles questions poser à tout fournisseur.
Vous n'utilisez pas actuellement de solution de gestion de gardiennage ou vous n'êtes pas prêt à moderniser votre technologie ? Planifiez une démo TrackTik dès aujourd'hui !
Foire aux questions
Derniers articles
Ressources en vedette
Découvrez Trackforce en action
Réservez une visite avec notre équipe et voyez comment ça s'intègre à votre activité.